Video sam to na nekim sajtovima pa me zanima čemu to? Evo na primer ES ima to čudno slovo s u adresi, sva sreća pa radi i kada se to slovo viška izbriše. Znam da ima neke veze sa bezbednošću, valjda hakeri smatraju da je baksuz kucanje slova s iza http. Trebalo bi da je dovoljno da imate verziju sajta sa https da bi oterali hakere, a http ostavite za normalne korisnike da se ne zbune. Eto, tako ja vidim sigurnost na Internetu, a vi mi kažite ako grešim.
Čemu služi https?
Zaključano
Zakačeno
Nomralni koriste HiTnem Ti Pišu
A nenormalni uključe i Supak.
A nenormalni uključe i Supak.
 1Sviđa mi se :thumbsup: 1
Jesi li ti noMralan o kakvim pišama ti pišeš? Možda moj post zvuči nenomralno, ali ako se malo udubite otkrićete sasvim nomralno pitanje: Alo, elitni bezbednjaci, čemu https ako je ceo sajt dostupan preko http? Besmisleno je, bar isključite https da se ne brukate. Ako je sajt samo http, to može da znači: nije nas briga za to. Ovako može se tumačiti samo kao: hoćemo, ali nemamo pojma.
Everbot, ala si udrobio. Koristi se https da se izbegne kompromitovanje lozinke analizom saobracaja (network sniffer). Bez njega u paketu nalazile bi se i username i password kao plaintext, ali ovako je paket enkriptovan i to se ne vidi. Da li je sajt dostupan preko http nije vazno dok se logujes preko https, https je tu da tvoja veza sa serverom ne moze biti kompromitovana mitm napadom.
2Sviđa mi se :thumbsup: 2
A šta ako se nalaziš u mreži koja ide preko (npr. mitm) proksija, ukucaš https://elitemadzone.org i dobiješ http verziju, jer je proksi preusmerio tvoj brauzer i ujedno beleži kompletan tvoj saobraćaj. Ko je korisniku kriv, trebalo je da primeti obaveštenje u gornjem levom uglu... A šta ako stoji sve kako treba, tu je i katančić i https, i adresa je ispravna https://www.eliternadzone.org... ček, jel mad ili rnad. Slova rn kada su spojena liče jedno na drugo, pa ko je korisniku kriv, trebalo je da obrati pažnju. A šta ako postoji način da mitm ukrade kolačiće nakon logovanja kroz sigurnu vezu? Možda nisi znao, ali i samo redirektovanje sa http na https nosi određene rizike i neophodno je koristiti sigurne kolačiće (secure cookies). Tako da... kao što sam rekao, ovako se samo brukate.
1Sviđa mi se :thumbsup: 1
Citat:
Ko je korisniku kriv, trebalo je da primeti obaveštenje u gornjem levom uglu...
Na zalost tako je. Ukoliko nekome tehnologija nije poznata nece ni imati predstavu na koji sve nacin moze da se dodje do njegovih podataka.
A šta ćemo sa otimanjem sesije? Ti očigledno nemaš predstavu o tome, iako si se javio da pojasniš stvari i delimično si upućen u problem. Vlasnik sajta takođe nema predstavu. Deo sajta se zove elitesecurity. Pitanje je da li bi onda običan korisnik trebalo da sve to zna?
Itekako imam predstavu o tome. Ali cookie ide u header koji je neenkriptovan, ukljucujuci i podatke poput polazne ip, ciljne ip, i vremena kad je zahtev upucen.
Mislim da to ne resava ni hsts.
Mislim da to ne resava ni hsts.
Konkretno, koliko vidim, hsts ne resava problem pracenja, deep packet inspection itd. Nisam ekspert za mreze samo znam neke stvari.
Recimo i da imas hsts onaj ko kontrolise ruter preko headera i/ili deep packet inspection blokira https sajt. Korisnik koristi http sajt i izlozen je napadu.
Recimo i da imas hsts onaj ko kontrolise ruter preko headera i/ili deep packet inspection blokira https sajt. Korisnik koristi http sajt i izlozen je napadu.
Citat:
Ali cookie ide u header koji je neenkriptovan
Nije tačno! HTTP hederi uključujući i kukije su naravno enkriptovani. Napadač može da sazna samo adresu virtuelnog hosta koja se šalje kao plain tekst prilikom uspostavljanja konekcije (pročitaj o Server Name Indication).
Citat:
Korisnik koristi http sajt i izlozen je napadu.
Pa u tome i jeste stvar! Http sajt ne sme da bude dostupan. Potrebne je implementirati hsts i redirektovati sve http zahteve na https. Pored toga postojanje dve verzije sajta (http i https) može da bude loše za SEO.
1Sviđa mi se :thumbsup: 1
E onda da postujes u "Predlozi i pitanja" da se implementira hsts.
Izgleda da me je neko već preduhitrio. Poslednji post u "Predlozima i pitanjima" je: EliteSecurity, zar naziv nije malo ironican ? Pa jeste malo ironičan. Mislim da to tamo u predlozima i pitanjima gotovo niko i ne čita.
Cita administrator, Gojko. To mislim da je bitno.
izmenjeno 1 put, poslednji put Branimir Maksimovic 22.02.2019. u 09:49
Izmene poruke
- Branimir Maksimovic22.02.2019. u 09:49zapis iz teksta poruke
Citat:
Everbot:
A šta ako se nalaziš u mreži koja ide preko (npr. mitm) proksija, ukucaš https://elitemadzone.org i dobiješ http verziju, jer je proksi preusmerio tvoj brauzer i ujedno beleži kompletan tvoj saobraćaj. Ko je korisniku kriv, trebalo je da primeti obaveštenje u gornjem levom uglu... A šta ako stoji sve kako treba, tu je i katančić i https, i adresa je ispravna https://www.eliternadzone.org... ček, jel mad ili rnad. Slova rn kada su spojena liče jedno na drugo, pa ko je korisniku kriv, trebalo je da obrati pažnju. A šta ako postoji način da mitm ukrade kolačiće nakon logovanja kroz sigurnu vezu? Možda nisi znao, ali i samo redirektovanje sa http na https nosi određene rizike i neophodno je koristiti sigurne kolačiće (secure cookies). Tako da... kao što sam rekao, ovako se samo brukate.
A šta ako se nalaziš u mreži koja ide preko (npr. mitm) proksija, ukucaš https://elitemadzone.org i dobiješ http verziju, jer je proksi preusmerio tvoj brauzer i ujedno beleži kompletan tvoj saobraćaj. Ko je korisniku kriv, trebalo je da primeti obaveštenje u gornjem levom uglu... A šta ako stoji sve kako treba, tu je i katančić i https, i adresa je ispravna https://www.eliternadzone.org... ček, jel mad ili rnad. Slova rn kada su spojena liče jedno na drugo, pa ko je korisniku kriv, trebalo je da obrati pažnju. A šta ako postoji način da mitm ukrade kolačiće nakon logovanja kroz sigurnu vezu? Možda nisi znao, ali i samo redirektovanje sa http na https nosi određene rizike i neophodno je koristiti sigurne kolačiće (secure cookies). Tako da... kao što sam rekao, ovako se samo brukate.
Jedino transparetni proxy moze da radi sa https. To sto ti navodis nece ici tako.
edit:
inace da , proxy moze da pokusa da konektuje na 80 umesto na 443, ali nisam bas siguran da ce browser to prihvatiti sa obzirom da uspostavlja ssl konekciju.
odlicna tema
Potpis
I saw a USO last night.
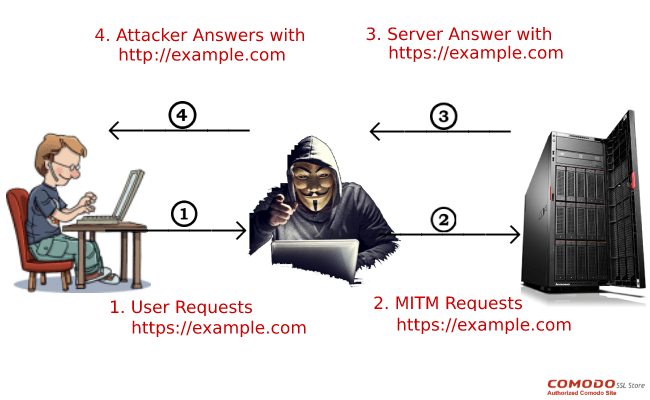
Citat:
Primarily, there are three ways through which SSL stripping attacks can be executed. They are:
Using Proxy Server
ARP Spoofing
Using Hotspot
How to protect my website against SSL Strip attacks?
SSL or HTTPS is an idea, a wonderful idea indeed. Just like any other idea out there, there are loopholes in it. And such loopholes must be addressed. Here are the three things you can do to make your HTTPS website even more secure:
Enable HTTPS on pages of your website
Implement HSTS policy – A Strict policy under which browser won’t open a page unless the site has HTTPS.
Using Proxy Server
ARP Spoofing
Using Hotspot
How to protect my website against SSL Strip attacks?
SSL or HTTPS is an idea, a wonderful idea indeed. Just like any other idea out there, there are loopholes in it. And such loopholes must be addressed. Here are the three things you can do to make your HTTPS website even more secure:
Enable HTTPS on pages of your website
Implement HSTS policy – A Strict policy under which browser won’t open a page unless the site has HTTPS.
What is SSL Stripping? A Beginner’s Guide to SSL Strip Attacks
Nece to ici.... kazem https ne dozvoljava netransparentan proxy....
Zanimljivo kako niko nije našao za shodno da objasni šta je šta i u čemu je razlika. Ali su mnogo našli vremena da tupe k, da se svadjaju i da se prave pametnima... ko i uvek.
Mislim meni ne treba objašnjenje, ali možda neko kad udje na ovu temu želi da ga čuje umesto naših prpucavanja. Ovde ne vidim ni jedno objašnjenje sem nekih linkova. Mislim ako je neko hteo link koristio bi google, a ne forum. Al ajde.
Eto i ja sad radim isto. :)
Mislim meni ne treba objašnjenje, ali možda neko kad udje na ovu temu želi da ga čuje umesto naših prpucavanja. Ovde ne vidim ni jedno objašnjenje sem nekih linkova. Mislim ako je neko hteo link koristio bi google, a ne forum. Al ajde.
Eto i ja sad radim isto. :)